

传奇开区前必查:版本后门漏洞与常见安全设置
传奇版本后门漏洞与常见安全设置
在站长的QQ群里,时常听到有GM说自己开的服里有人元宝特别多——不是打怪得的,不是回收换的,更不是充值来的。为什么敢这么说?因为游戏里的设置、回收比例,跟这个玩家实际玩的情况都对不上;充值后台也能看到充值记录,这个玩家确实没有充值元宝,也没有任何现金消费。那元宝为什么这么多?原因很简单:刷的。今天借这篇文章,跟大家聊聊查传奇版本后门漏洞和一些常见安全检查方面的知识。
昨天的文章里已经详细说了防止版本被盗、被偷方面的内容,今天重点说传奇服务端常见漏洞的检查和安全设置。这方面站长懂得不多,知道多少说多少,或多或少对你们有些帮助。如果你自己熟悉脚本,可以直接借助漏洞查看器检测一下,虽然检测结果不一定全部正确,但凭自己对脚本的熟悉程度,可以判断哪些是漏洞、哪些是版本后门。漏洞检测器用完之后,再说说常见的安全检查和设置。
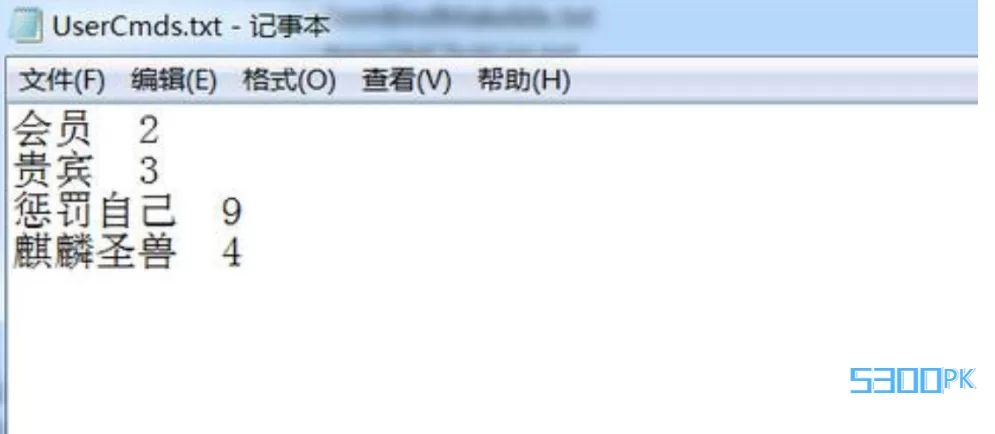
第一:检查 UserCmds.txt 文件
文件路径:D:\Mirserver\Mir200\Envir。在这个目录里可以找到这份文件,里面是一些命令触发,包括后门之类的,假人命令也在这个文件里。打开以后看看里面有什么内容,然后到游戏里执行一下这些命令,看看会出现什么。很多版本后门就写在这个文件里。命令执行方法:@名字,比如下面的 @会员,这样就可以了。
第二:检查 QManage.txt 文件
文件路径:D:\Mirserver\Mir200\Envir\MapQuest_def。这是登录检测文件,对服务端来说很重要,里面也可能藏有后门脚本。这个要根据你自己的知识来查,如果没有一点脚本基础,不一定看得懂。
第三:检查 QFunction-0.txt 文件
文件路径:D:\Mirserver\Mir200\Envir\Market_Def。这是游戏功能脚本,大量脚本都写在里面,包括后门脚本。这个跟上面的 QManage 一样,也需要一点脚本知识才行。在里面查一查,看看是不是有后门触发的脚本;不确定的情况下,可以去游戏里检查一下,看看会出现什么情况。
第四:删除多余的GM名字
启动引擎,找到 M2Server—查看—列表信息1—管理员列表,打开以后,把里面多余的GM账号全部删除,然后保存。
第五:检查管理命令使用权限
继续在 M2Server 上找到 选项—游戏命令—管理命令,里面的命令使用所需权限必须为 10,这些命令是GM才能使用的。
最后提醒
关于常见的防止刷元宝、刷装备等安全方面的设置就写到这里。上面的方法可以解决大部分由漏洞引起的安全问题,记得要去做;如果不去做,那站长就白说了。开区之前一定要检查一遍,为了安全,为了游戏平衡,也为了自己服的正常运作。
还有一个思路:百度一下自己的版本名称加“漏洞”,看看有没有人发布过这个版本的漏洞。如果有,一定要去看一下,确认自己的版本是不是也存在同样的问题。
资源说明
传奇开区前必查:版本后门漏洞与常见安全设置-5300PK传奇资源分享
发布日期: 2026-10-19
5300PK本站:提供的传奇版本、服务端信息仅限用于学习和研究目的,不得将上述内容用于商业或者非法用途,否则,一切后果请用户自负。
本站信息来自网络收集整理,版权争议与本站无关,请于下载后 24 小时内删除,勿用于商业用途。
相关推荐
- 新手传奇GM下载了单机传奇版本,不知道怎么架设,今天站长重新整理了视频教程2026-10-10
- 清渊传奇页游H5_单机页游传奇安装教程_linux系统单机架设2026-09-24
- 本地电脑架设传奇局域网解决外网服务器问题 - 局域网低延迟2026-09-10
- Windows系统搭建GOD传奇三端互通引擎教程2026-09-09
- 新手[零基础入门版]传奇登录器配置教程2026-02-11
- 新手单机架设传奇 - 传奇版本简介2026-02-08
- 新手单机架设传奇、需要准备哪些工具2026-02-08
- 单机架设传奇补丁放哪里?进游戏黑屏多半是这一步错了2026-10-19
- 翎风引擎怎么使用脚本命令开启行会战命令2026-10-16